AI時代の不正アクセス対策。私なら、制作に使う「外のサービス」から見直す
2026年10月23日確認。公式発表を踏まえた編集上の考察です。MSLや特定企業の侵害を確認した記事ではありません。
AIを仕事につなぐほど、原稿の置き場所や外部サービスの数も増えていきます。便利な接続を増やす前に、いま何がつながっているかを見直したい。今回のニュースを、私は制作環境の棚卸しを始めるきっかけとして受け止めました。
発表日と、読み違えたくない点
Gartnerは10月13日、日本企業で相次ぐ不正アクセスを受けて緊急提言を公表しました。Ledge.aiが紹介したのは10月20日です。AI・エージェントが攻撃の速度と規模を拡大する可能性を指摘していますが、国内の全事案でAIが使われたと確認した発表ではありません。
提言は公開資産、認証や設定、ログ、委託先、復旧体制までを対象にしています。製品を一つ追加すれば終わる話として読まないことが大切です。Gartnerの公式発表
制作担当にとっての盲点は、サイトの外にもある
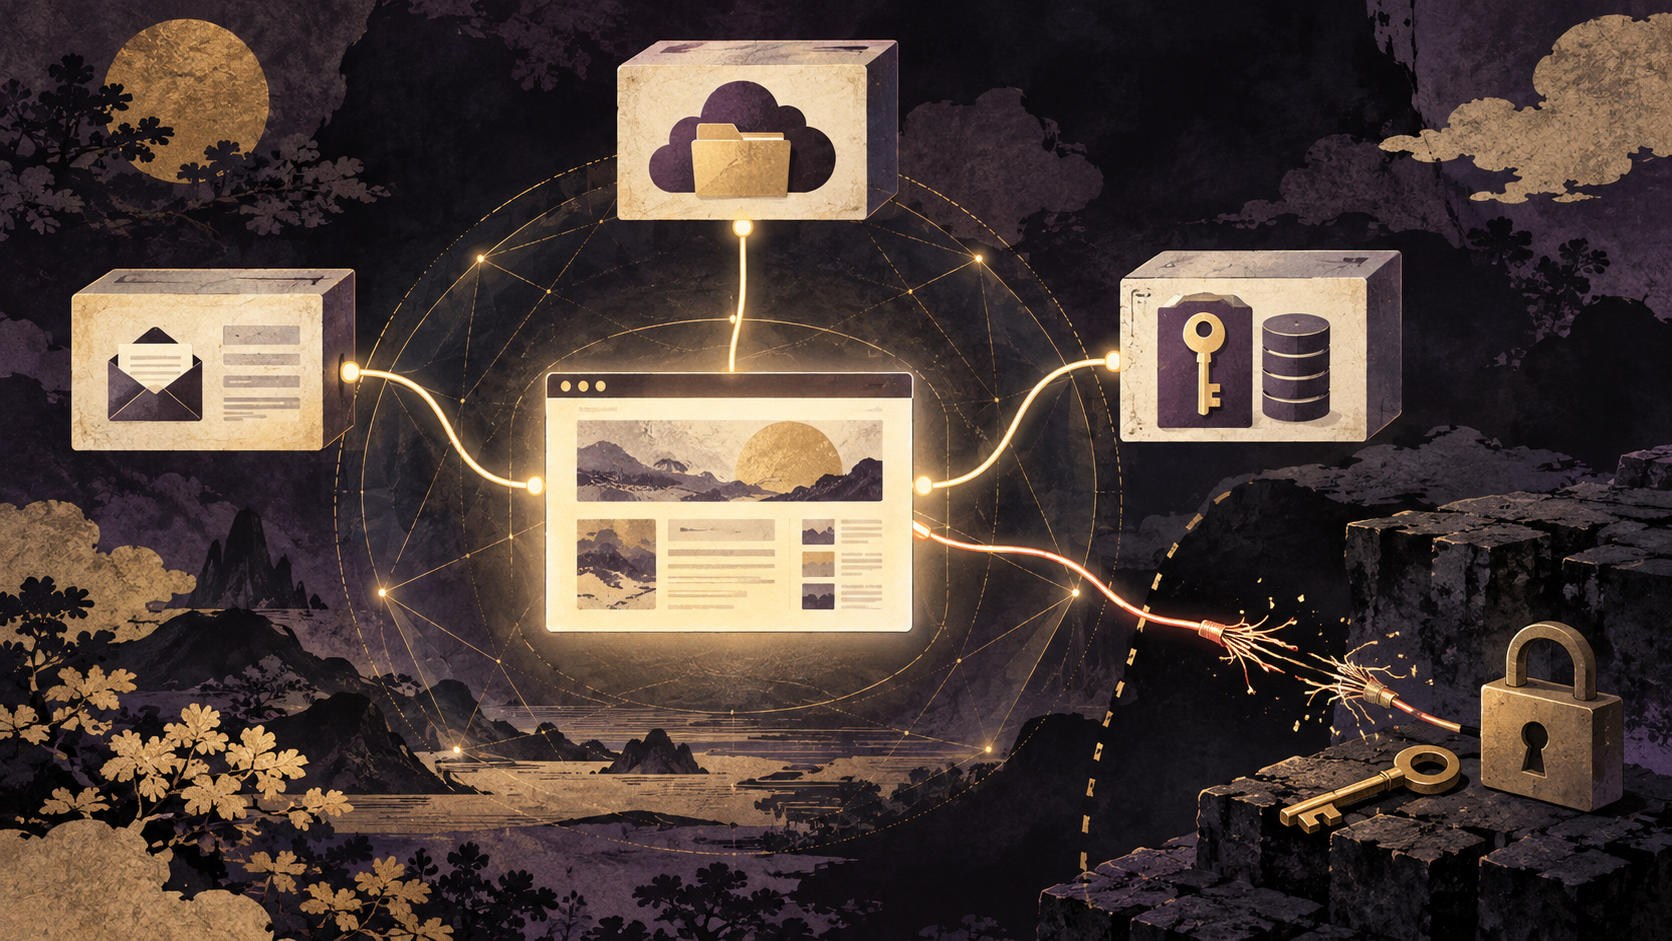
Webサイトの更新を担当していると、画面に見える記事や画像に意識が向きがちです。しかし、問い合わせフォームの通知先、納品用の共有フォルダー、投稿を補助する連携サービスは、別々の担当や契約で動いていることがあります。これはMSLの編集上の問題提起であり、今回の事案の原因を推定するものではありません。
たとえば取引が終わっても、共同作業者や接続アプリの権限だけが残っているとします。次に新しいAIを試す前に、その接続の目的と責任者を説明できる状態へ戻したい。私にとっては、導入するモデルの性能比較と同じくらい重要な判断です。
私なら、三つの会話から始める
問い合わせを受ける人と、保管する人
通知メールが届くことと、個人情報がどこへ保存されるかを把握していることは別です。フォームの管理者と話し、保存先、必要な保管期間、困ったときの連絡先を確認します。必要性が不明な情報をAIへ渡して整理する方法は選びません。
制作会社と、引き継ぎを受けた人
公開後に誰が更新するのか。以前の担当者しか入れない管理画面はないか。設定変更の判断を誰が行うのか。私は、まず役割の不一致を見つける打ち合わせを設けます。記事を読んだ担当者が、動いているシステムの権限を独断で変更することまでは勧めません。
外部サービスの担当者と、復旧を決める人
サービス側で問題が起きたとき、連絡が届く窓口と、公開を止めるか判断する人を結び付けておきたいところです。代替手段を持つかどうかも、サービス単体の評価ではなく、締め切りや扱う情報に応じて決めます。
技術的な点検は、管理担当と一次情報へ戻す
JPCERT/CCは10月8日公開、9日更新の注意喚起で、管理・運用側のシステムにも注意を促しています。APIのアクセス制御や権限、トークンの扱いなどの技術的な対策は、同機関の注意喚起を管理担当者と確認してください。掲載された攻撃情報には対象期間や条件があり、すべての事案に共通する説明ではありません。
MSL運営者の採用・見送りの判断
私は、新しい連携の追加前に、接続先と責任者を確認する工程を採用したいと考えます。反対に、「AI対策」という名前だけで新しい製品を契約することや、機密ログを汎用AIへそのまま送る運用は見送ります。費用だけでなく、扱うデータ、権限、停止時の影響まで説明できることを判断の条件にします。
この記事は安全性の診断や、被害がないことの証明にはなりません。侵害の疑いがある場合は通常の編集作業と切り分け、組織の管理担当や対応窓口へつなぐ必要があります。AIが速くなるほど、人が判断する接点を曖昧にしない。そのための見直しから始めたいと思います。
出典と確認日
- Gartner:日本企業の不正アクセスに関する緊急提言(2026年10月13日発表)
- JPCERT/CC:国内組織の不正アクセスに関する注意喚起(10月8日公開、9日更新)
- 話題の発見:Ledge.aiの記事(10月20日)
いずれも2026年10月23日確認。利用条件:本記事は公開資料を基にした解説であり、紹介先の製品契約や利用申込みを伴いません。技術対応の範囲は各環境の権限と管理方針によります。